
# セキュリティ
ギガファイル便は安全?機密情報を送る前に知りたい3つの前提
ギガファイル便の安全性を支えているのは、仕組みではなく運営者の方針です。公式FAQの記載から、運営側がファイルを閲覧できる状態にあること、ダウンロードされても取得者を特定できないこと、URL管理が送信者責任であることを解説。仕組みで安全性を担保できる選択肢を紹介します。
ギガファイル便を業務で使ってよいのか。運営元は公式FAQで「サービス開始から情報漏洩事故が起きないように努めております」「セキュリティ対策には万全を期しております」と説明しています。
ただし同じFAQを最後まで読むと、何によって安全を確保しているかも書かれています。そこには、機密性の高いファイルを預ける前に把握しておきたい3つの前提が含まれます。
危険なサービスだという話ではありません。無料で大容量のファイルを手早く送りたいときには、とても便利な仕組みです。ただ、業務で扱うファイルの中身によっては、その手軽さと引き換えにしているものを知っておいたほうがいい場面があります。
この記事でわかること:
- 公式が説明しているセキュリティ対策
- 公式FAQから読み取れる3つの前提
- パスワードでは前提が変わらない理由
- 機密情報を扱う場合の選択肢
公式が説明しているセキュリティ対策
公式FAQはセキュリティ対策として、サーバーがすべて日本国内にあり非常時にも対応できるよう監視されていること、アンチウイルス機能を装備していること、利用規約を策定し関係者以外がアクセスできないよう管理を徹底していることを挙げています。別のFAQでは「ギガファイル便のサービスから外部に漏れることはございません」とも明言しています。
しかし、これらはいずれも運営会社の管理と方針についての説明であり、技術的にアクセスを不可能にしているという説明ではありません。この違いが、次の3つの前提につながります。
前提1:運営側はファイルを閲覧できる状態にある
公式FAQには、こう書かれています。
アップロードされたファイルを運営側が閲覧することは、関係法的機関の要請によりファイル自体に違法性の疑いがある、もしくは、ファイルをアップロード・ダウンロードする行為に 違法性が生じる場合を除き原則ありませんのでご安心ください。
この一文が示しているのは「閲覧しない」という運用方針であって、「閲覧できない」という技術的な性質ではありません。違法性が疑われる場合には閲覧すると書かれている以上、ファイルは運営側から読み取れる状態で保管されていると考えられます。
仮にサーバー側でファイルが暗号化されていたとしても、復号する手段が運営側にある限り同じことです。
つまり預けたファイルの機密性は、技術ではなく運営会社が方針を守り続けることで保たれています。守秘義務を負う資料や第三者の個人情報を、自社以外の方針に委ねてよいかという判断になります。
前提2:ダウンロードされた事実は分かっても、誰が取得したかは分からない
ギガファイル便では会員登録をすることで受け取り確認ができますが、わかるのはダウンロードされた事実と回数だけです。誰が取得したのかは分かりません。URLを知っていれば誰でも取得できる設計なので、通知が届いても、渡したかった相手なのか、転送された先の第三者なのかを区別できません。
公式FAQには「利用規約に基づき、アップロード・ダウンロード履歴・個人情報については調査、複製、復元、削除はしておりません。」という記載もあります。運営側が履歴を詮索しないというプライバシー方針であり、裏返せば、運営に依頼して取得者を特定してもらう道もないということです。
取得者が分からないということは、ファイルが意図しない相手に渡ったときに、いま誰の手にあるのかを確かめる手段がないということです。個人情報や取引先から預かった資料のように、渡った先を説明できないと困るファイルには向きません。

前提3:URLの管理責任は送信者側にある
公式FAQは、利用者に対してこう注意を促しています。
第三者に渡らないよう、アップロード後のダウンロードURLの取り扱いに充分ご注意ください。
URLを知っていれば誰でも取得できる設計です。受信者を限定する仕組みがないため、URLが転送された時点で送信者は制御を失います。ダウンロード回数の上限もありません。
保存期間は3日から100日まで選べますが、アップロードした後に短くすることはできません。公開を止めるには削除キーによる削除が必要です。削除キーは自動で発行され再発行できないため、控えていなければ保存期間が終わるまでURLは有効なままです。
パスワードを設定しても3つの前提は変わらない
ギガファイル便には、ダウンロード用のパスワードを設定する機能があります。設定しないより格段に安全です。
ただしこれはダウンロードページを開くためのアクセス制御であり、サーバー上のファイル本体を暗号化する機能は公表されていません。前提1と前提2は、パスワードを設定しても変わりません。
前提3についても、URLとパスワードを同じメールに書いて送れば、誤った宛先に届いた時点で両方が渡ります。パスワード付きZIPをメールで送る方式、いわゆるPPAPと同じ構造です。
約束ではなく技術で守るという選択
3つの前提はどれも、ファイルの安全がサービス側の方針と送信者の注意深さに支えられているという話です。逆に言えば、人が気をつけることで守っている部分を仕組みそのもので守れれば、3つとも心配しなくてよくなります。
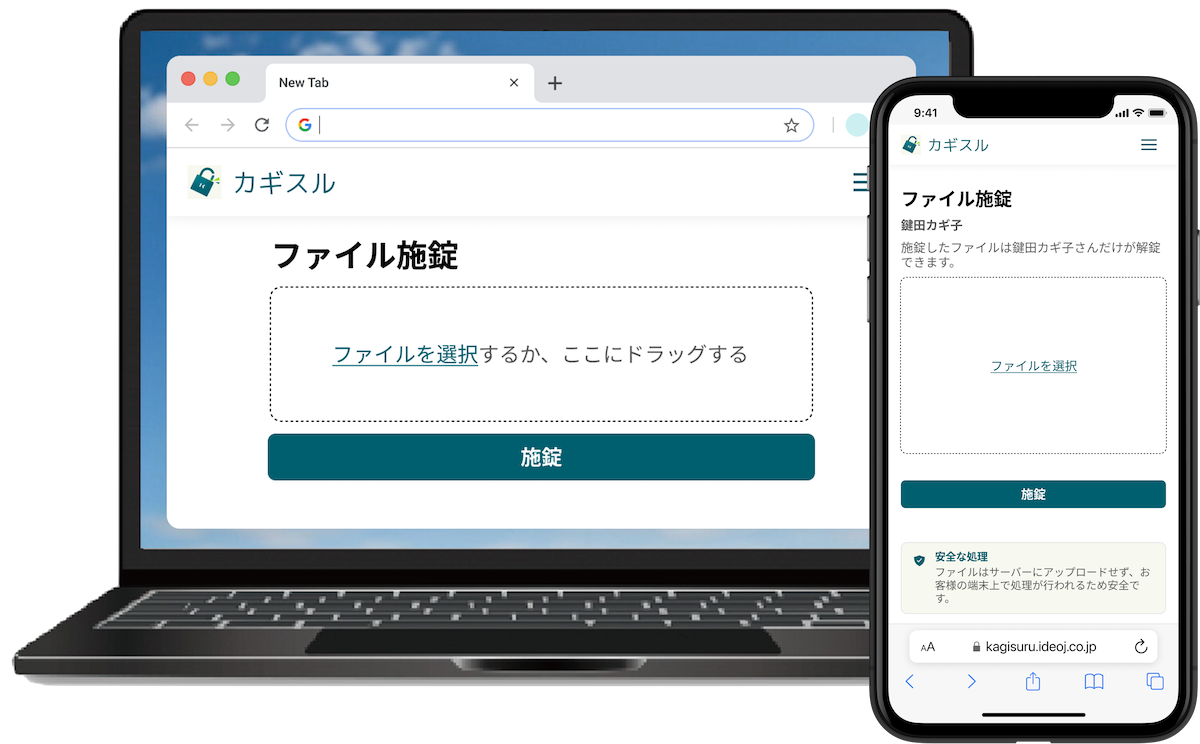
カギスルは、渡したい相手だけがファイルを開けるようにするファイル施錠・共有サービスです。相手のメールアドレスを指定してファイルに鍵をかけると、指定した本人以外は中身を見られません。ダウンロード用のパスワードやURLの共有は不要です。鍵をかけたファイルは、いつも使っているメールやチャットにそのまま添付できます。無料で使い始められます。
3つの前提がどう置き換わるのかを、順に見ていきます。
解決策1:運営会社も中身を見られない
鍵をかける作業も開ける作業も、利用者の手元のパソコンやスマートフォンの中だけで行われます。受け取る人がパスキー(指紋・顔認証)か本人専用のパスワードを登録すると、その人だけが使える鍵が作られ、カギスルのサーバーに届くのは鍵のかかったファイルだけになります。運営会社が「中身を見ません」と約束するのではなく、そもそも見られない仕組みです。
この考え方をエンドツーエンド暗号化(E2EE)と呼びます。
解決策2:誰がいつ開いたかが残る
施錠と解錠の履歴が残ります。相手をメールアドレスで指定しているため、誰がいつ開いたのかを送信者側で確認できます。想定していない相手に渡っていないかを送った側から確かめられるため、事故が疑われたときも記録に基づいて事実関係を説明できます。

解決策3:転送されても、指定した相手しか開けない
受け取った人は、その場で届く確認コードや、指紋・顔認証を使うパスキーで本人であることを確かめてからファイルを開きます。URLごと第三者に転送されても、指定していない相手は開けません。宛先を間違えて送ってしまったときも同じです。
送った後に施錠を取り消せるので、宛先を間違えたときはその場で対応できます。大きなファイルは、カギスルのクラウドに預けて渡すこともできます。
受信者にソフトを入れてもらう必要はなく、ブラウザだけで開けます。Outlook用のアドインを使えば、メールを書く画面から鍵をかけたまま送れます。見積書を取引先に送る、応募書類を人事へ回すといった場面で、送り方そのものを変えずに使えます。
ギガファイル便に限らず、URLでファイルを渡す方式との違いをまとめると次のようになります。
| 項目 | URLで渡すファイル転送サービス | カギスル |
|---|---|---|
| 運営者による閲覧 | 方針として行わない | 技術的に不可能(パスキー・パスワード登録時) |
| 受信者の限定 | URLを知る人は誰でも取得可能 | 指定したメールアドレスの本人のみ |
| 取得した相手の特定 | ダウンロードの事実と回数まで | 誰がいつ解錠したかが履歴に残る |
| 渡した後の制御 | 削除キーによる削除のみ | 指定した本人以外は復号できない |
まとめ
公式FAQを読むと、ギガファイル便の安全性が、運営会社の方針と送信者のURL管理によって支えられていることが分かります。運営側はファイルを閲覧できる状態にあり、ダウンロードの通知は届いても取得者は特定できず、URLの管理責任は送信者側にあります。パスワードを設定しても、この3点は変わりません。
外部に出ても実害が限られるファイルであれば、手軽さが利点として働きます。一方で契約書や個人情報を含む名簿のように、漏洩が法的責任に直結するファイルであれば、安全を約束に委ねず、ファイル自体を暗号化して技術で守る方法を検討する価値があります。カギスルは無料で使い始められます。
参考リンク
- ギガファイル便の危険性とセキュリティ対策について教えてください。 - GigaFile便 公式FAQ
- ギガファイル便でアップロードしたファイルの安全性・セキュリティ対策が知りたい - GigaFile便 公式FAQ
- ギガファイル便でファイルをダウンロードされたか確認・通知する方法が知りたい。 - GigaFile便 公式FAQ
- GigaFile便 利用規約・プライバシーポリシー
よくある質問
- Q. ギガファイル便にアップロードしたファイルは暗号化されますか?
- 運営者でも中身を読めない形での暗号化は行われていません。公式FAQには、違法性の疑いがある場合には運営側がファイルを閲覧すると記載があり、エンドツーエンド暗号化(E2EE)を採用しているとも公表されていません。ファイルの機密性は、運営者が閲覧しないという方針によって保たれる構造です。
- Q. ギガファイル便で誰がダウンロードしたか確認できますか?
- いいえ、誰が取得したかまでは確認できません。ダウンロードされた事実と回数までは分かります。アップロード画面で自分のメールアドレスを登録すると通知メールが届き、無料の会員登録をすればマイページで履歴も確認できます。ただしURLを知る人なら誰でも取得できるため、通知が届いても意図した相手か転送先の第三者かを区別できません。受信者を特定した解錠履歴が必要であれば、カギスルのようにメールアドレスで受信者を指定する方式が適しています。
- Q. ギガファイル便でも、ダウンロードパスワードを設定すれば安全に送れますか?
- 設定しないより安全になりますが、それだけでは不十分です。パスワードはダウンロードページを開くためのアクセス制御であり、サーバー上のファイル本体を暗号化する機能は公表されていません。またURLとパスワードを同じメールで送れば、誤送信時に両方が同じ相手へ渡ります。パスワード付きZIPをメールで送るPPAPと同じ構造の問題です。カギスルは受信者本人だけが復号できる形にファイルを暗号化するため、パスワードを別経路で伝える必要がありません。
- Q. ギガファイル便を業務で使っても問題ありませんか?
- 扱うファイルによります。社内資料や公開予定の広報素材のように、外部に出ても実害が限られるファイルであれば手軽さが利点になります。契約書や個人情報を含む名簿など、漏洩が法的責任に直結するファイルについては、運営側が閲覧できる状態にあることと、取得者を特定できないことを自社として受け入れられるかの判断が必要です。
- Q. 機密情報を含むファイルを安全に送るにはどうすればよいですか?
- 送る手段ごとに対策が変わります。パスワードを使うなら、推測されにくい長さの文字列にして、ファイルとは別の経路で相手に伝えます。クラウドストレージを使うなら、リンクを知る全員が開ける設定は避け、相手のアカウントを指定して権限を与え、閲覧期限も設定します。どちらの場合も、共有したあとにアクセス権を見直せる状態にしておくと、渡した後も制御が残ります。さらに確実なのは、預ける前にファイル自体を暗号化しておく方法です。カギスルのようにエンドツーエンド暗号化(E2EE)に対応したサービスであれば、受信者を指定して暗号化でき、保管先の管理者にも中身は読めません。