
# セキュリティ
サイバー攻撃が相次ぐ今、ファイル共有は「暗号化」で守る
2026年10月、焼肉きんぐ・ローソンなど4社がサイバー攻撃による個人情報の流出(おそれを含む)を公表しました。ファイルの経路も置き場所も守りきれない今、ファイルそのものを暗号化し、鍵を切り離して「盗まれても読めない」状態にする3つの条件を解説します。

10月に入ってから、サイバー攻撃による個人情報の流出が立て続けに公表されています。
10月5日には、物語コーポレーションが「焼肉きんぐ」公式アプリへの不正アクセスを公表しました。会員番号や氏名、メールアドレスなど1,078万8,963件が漏えいし、アプリ登録者のほぼ全員が対象です。
10月8日にはローソンが「ローソンID」への不正アクセスで215万5,345件の漏えいを、同じ日に第一興商が約872万4,000件の漏えいのおそれを公表しました。第一興商のケースは、個人情報の取り扱いを委託していた会社の従業員のPC1台がマルウェアに感染したことが原因です。
さらに10月13日には、「銀のさら」などを運営するライドオンエクスプレスホールディングスが、会員情報を保管していたサーバーへのサイバー攻撃で、最大約650万件が漏えいしたおそれがあると発表しています。
4社を合わせると約2,800万件です。うち2社は漏えいが確定していない「おそれ」の段階の件数なので単純には比べられませんが、東京商工リサーチが集計した2025年1年間の上場企業の漏えい人数(3,063万6,910人分)に近い数が、わずか9日間で公表されたことになります。
4件はいずれも、アプリや会員情報を置いたサーバー、委託先のPCといった、データを保管している場所が攻撃されたものです。ただ、情報が漏れる入口はそこだけではありません。
毎日のファイルのやり取りからも、情報は漏れている
2026年9月16日、「@cosme」を運営するアイスタイルは、会員1万997人分のメールアドレスなどを含むファイルが、約20分間インターネット上で閲覧できる状態になっていたと公表しました。社内でファイルを受け渡すために外部のファイル転送サービスを使ったところ、公開設定に不備があり、ダウンロード用のURLを知っていれば誰でも開ける状態になっていたそうです。
ファイル転送サービスそのものが狙われることもあります。NTTPCコミュニケーションズは6月23日、法人向けサービス「WebARENA」の大容量ファイル転送機能のサーバーに、4月21日から第三者による不正アクセスの痕跡があったと公表しました。対象には、利用者がアップロードしたファイル4,463件と、そのダウンロード用のURLやパスワードが含まれています。漏えいを示す痕跡は確認されていないものの、可能性は否定できないとして、機能を止めたままシステムを作り直しています。この件でファイル転送サービスの不正アクセスがファイル漏洩につながる理由は、別の記事で詳しく解説しています。
6月には、KDDIがISP事業者向けに提供するメールシステムが不正アクセスを受け、@niftyメールやBIGLOBEメールなど6社のメールサービスで、1,223万人分のメールアドレスと762万人分のパスワードが漏えいしました。メールのパスワードを知られれば、受信箱の中身はすべて読まれます。添付ファイルも、そのファイルを開くためのパスワードを書いたメールも同じです。
共有リンクの事故も続いています。プライバシーマークを運営するJIPDECは2026年4月、クラウドストレージの共有範囲が「リンクを知っている全員が閲覧可」になっているなど、設定の不備による個人情報の誤公開が増えていると注意を呼びかけました。
顧客リストを委託先に渡すときも、見積書を取引先に送るときも、ファイルはメールやチャット、ファイル転送サービス、共有フォルダといった経路を通って、受信箱やサーバー、相手のPCに置かれます。
自社のセキュリティをいくら固めても、この経路と置き場所は自社の管理の外です。どこか1か所が攻撃されれば、そこを通ったファイルや、そこに置かれたファイルは持ち出されます。そのとき中身まで読まれるかどうかは、ファイルをどんな形で渡したかで決まります。
パスワード付きZIPも、共有リンクも、ファイル転送サービスも、鍵ごと盗まれる
社外にファイルを渡すとき、多くの現場ではパスワード付きZIPか、クラウドストレージの共有リンク、ファイル転送サービスのいずれかを使っていると思います。
どれも「ファイル」と「それを開くための情報」をセットで相手に渡す方法です。パスワードもURLも、持っていれば誰でも中身を開けるという意味では鍵と変わりません。そしてこの鍵は、ファイルと同じメールボックスやチャットに残ります。
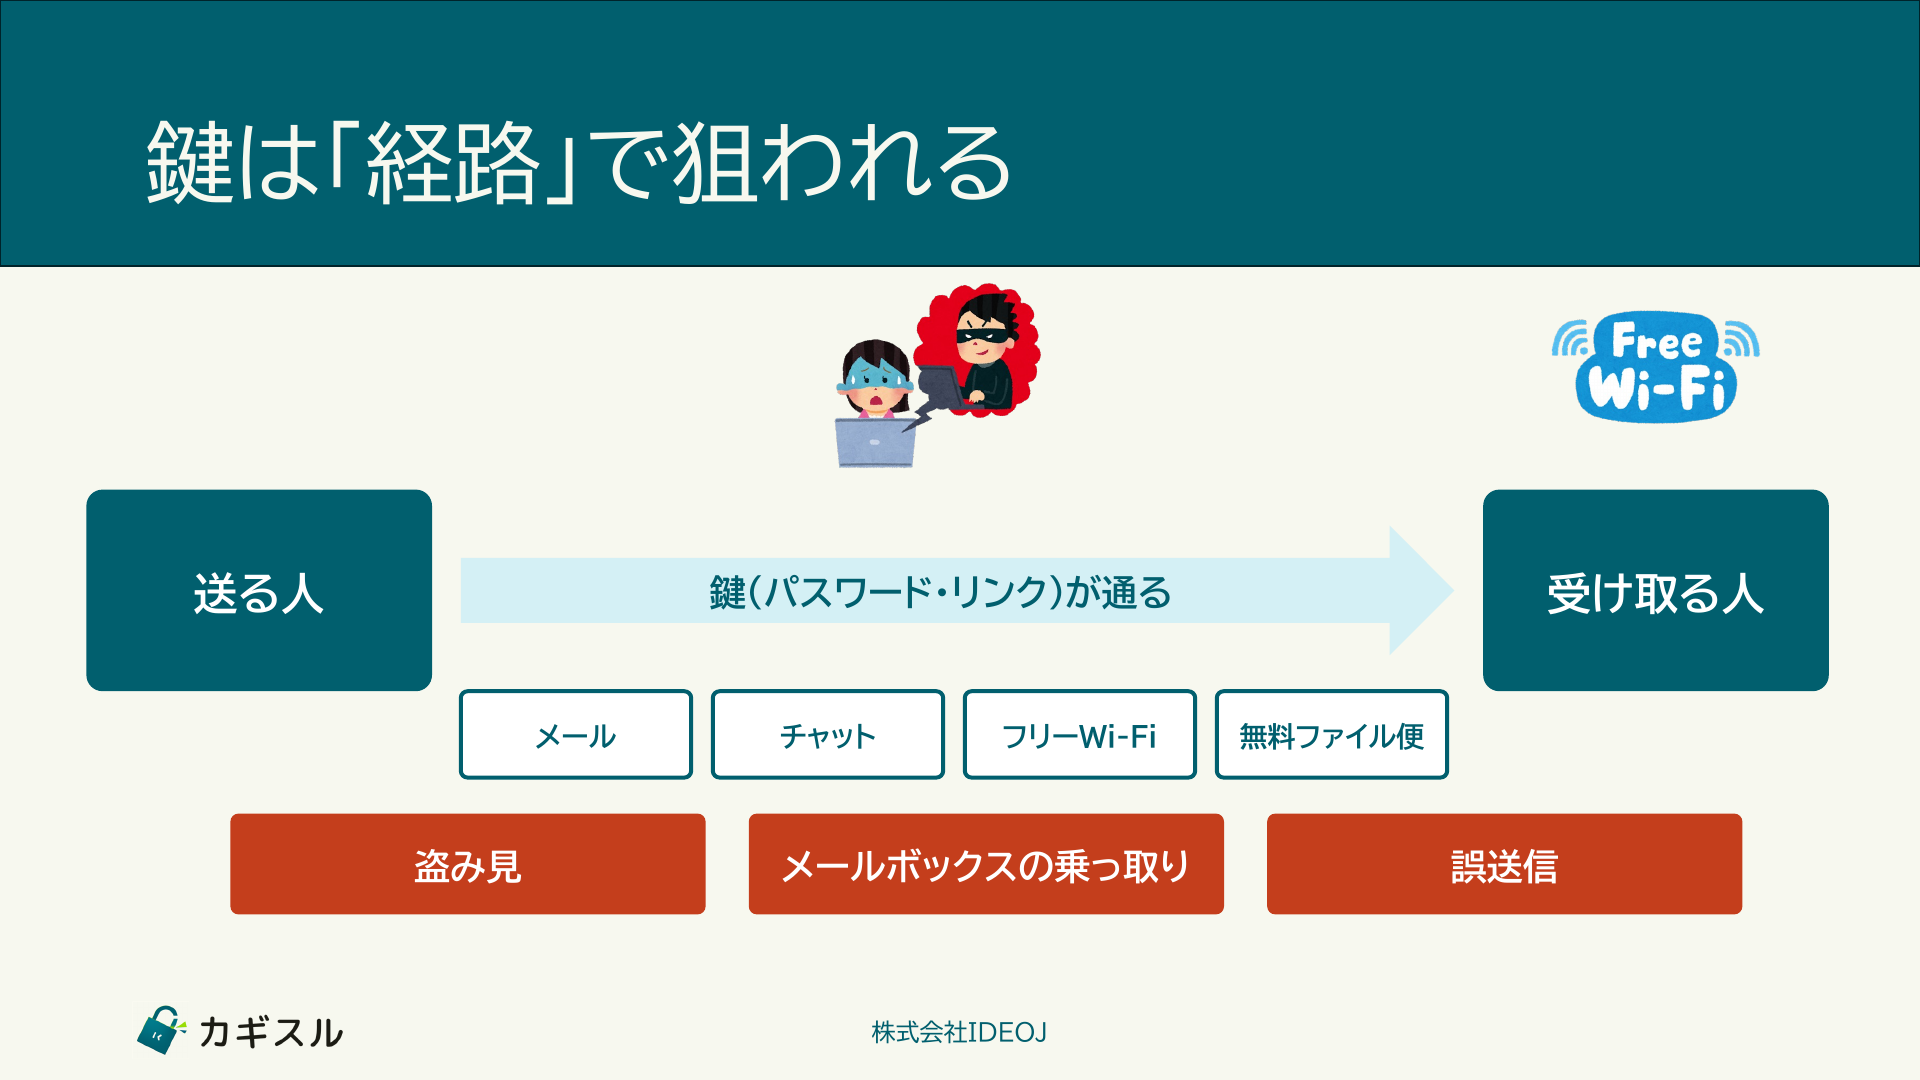
パスワード付きZIPは、ファイルとパスワードが同じ受信箱に届きます。2020年に流行したマルウェアEmotetは、感染したPCからメール本文やアカウント情報を盗むことがJPCERT/CCから報告されていて、受信箱ごと読まれればパスワードを別メールにした意味はなくなります。政府が同じ年に「ZIPファイル送付と同じ経路でパスワードを送る方式」を廃止したのも、この弱さが理由のひとつです。パスワード付きZIPのセキュリティリスクは別の記事でもまとめています。
共有リンクは、公開範囲の設定ひとつで誰でも開けるURLになります。エイチームは2023年、Googleドライブの「リンクを知っているインターネット上の全員が閲覧できます」の設定が原因で、93万5,779人分の個人情報が6年以上閲覧できる状態だったと公表しました。
ファイル転送サービスは、パスワードを送る手間をなくしてくれる便利な仕組みです。ただ、ダウンロード用のURLは共有リンクと同じで、知っていれば誰でも開けます。@cosmeの件は、この形で起きています。
しかも多くのサービスは、ファイルを運営者のサーバーにそのまま保管しています。サーバーが攻撃されれば、預けたファイルはまとめて持ち出されます。WebARENAの件のように、ダウンロード用のパスワードまで同じサーバーに置かれていれば、ファイルと鍵が一度に手に入ります。2019年には、ファイル転送サービス「宅ふぁいる便」への不正アクセスで、約481万件の会員情報が流出しました。
経路も置き場所も守りきれないなら、ファイルを暗号化する
ファイルが通る経路も、置かれる場所も、自社では守りきれません。それでも、渡す前に暗号化しておけば、ファイルそのものは守れます。
暗号化したファイルを「盗まれても読めない」状態に保つには、次の3つが必要になります。
条件1:生身の状態のファイルをネットワークにもクラウドにも出さない
送る側の端末で暗号化し、受け取る側の端末で元に戻す。途中のメールサーバーやクラウドには暗号化済みのデータしか置かない、ということです。
条件2:鍵をファイルと別の場所に置き、本人にしか渡さない
パスワードやURLをファイルと一緒に送らず、指定した相手が本人確認をしたときだけ鍵が渡る仕組みにします。これならファイルだけを盗まれても開けません。
条件3:相手に手間をかけさせない
受け取る側にアカウント作成やソフトのインストールを求めると、「いつもの方法で送ってください」と言われて終わってしまいます。
この3つを満たす暗号化ツール「カギスル」
株式会社IDEOJ(一般社団法人サイバーセキュリティ連盟会員)は、法人向けのファイル暗号化サービス「カギスル」を開発し提供しています。その一部を、個人や小規模での利用向けに無料で開放しています。
条件1は、ファイルをブラウザの中で暗号化してから送る方式で満たしています。暗号化したファイル(拡張子は .kgsr)はメールに添付しても、チャットで送っても構いません。途中で抜き取られても、相手の受信箱から盗まれても、出ていくのは開けないファイルだけです。
条件2は、受信者のメールアドレスに届く6桁の認証コードで本人確認をしてから、鍵を渡す仕組みで満たしています。鍵はファイルとは別の場所で管理しています。メールボックスの乗っ取りまで心配な場合は、受信者が事前にパスキー(指紋や顔などの生体認証)を登録しておけば、メール認証に加えてパスキーでの認証も必要になります。
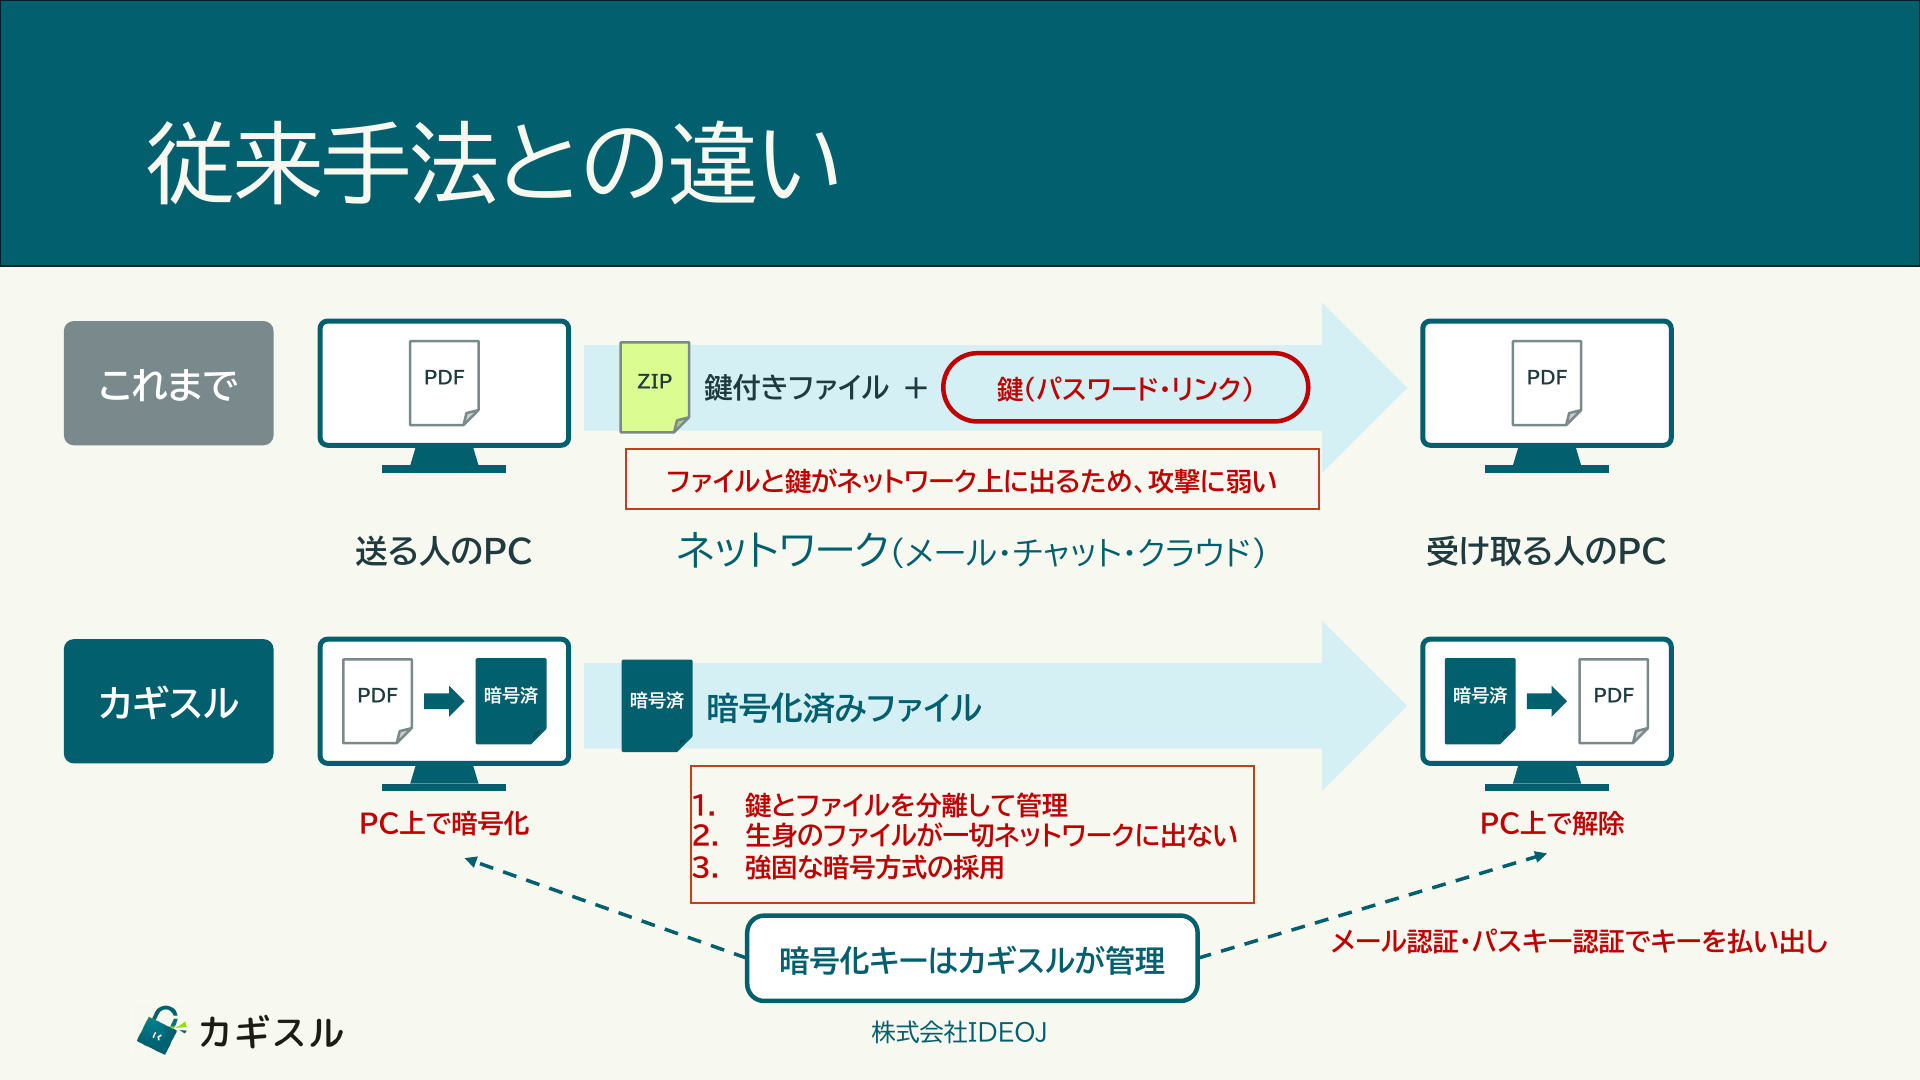
条件3は、受信者側の事前準備をなくすことで満たしています。受信者は届いたリンクを開いて認証コードを入れるだけで、アカウントの作成やソフトのインストールは要りません。
送り方ごとの「鍵の通り道」
| 送り方 | 鍵の渡し方 | 経路・保管先が破られたら | 送った後に止められるか |
|---|---|---|---|
| パスワード付きZIP | パスワードをメールで別送(同じ経路を通る) | メールが読まれると中身まで取られる | 止められない |
| 共有リンク | URLをメール・チャットで送る(URL自体が鍵) | リンクを知る人は誰でも開ける。公開範囲の設定ミスも同じ結果 | 共有解除で止められる |
| ファイル転送サービス | URLをメール・チャットで送る(URL自体が鍵) | 保管先が攻撃されると預けたファイルがまとめて漏れる | サービスによっては削除で止められる |
| カギスル | ファイルと別の場所に保管し、本人確認を通った人にだけ渡す | 取られるのは暗号化済みファイルだけ | 相手が開く前なら取り消せる(有料プラン) |
暗号化して送れる無料の大容量ファイル転送から、クレジットカードの登録なしで試せます。
まとめ
@cosmeの件ではファイル転送サービスのURLから、KDDIの件ではメールシステムから情報が漏れました。ファイルが通る経路や置かれる場所のどこかが攻撃されれば、そこにあるファイルは持ち出されます。パスワード付きZIPのパスワードや共有リンクも、ファイルと同じ場所にあれば一緒に盗まれます。
渡す前に暗号化し、開くための鍵をファイルと切り離して本人にだけ渡す。そうしておけば、渡した先でファイルが盗まれても、中身は読まれません。いつもの取引先とのやり取りで、一度試してみてください。受け取る側の登録も費用もかかりません。組織での導入を検討している場合は、法人向けのご案内をご覧ください。
参考リンク
- 「焼肉きんぐ」公式アプリへの不正アクセスに関する公式発表 - 株式会社物語コーポレーション(2026年10月5日)
- 第三者による不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ - 株式会社ローソン(2026年10月8日)
- 委託先のマルウェア感染による個人情報漏えいのおそれに関する公式発表 - 株式会社第一興商(2026年10月8日)
- サイバー攻撃による個人情報漏えいの可能性に関する公式発表 - 株式会社ライドオンエクスプレスホールディングス(2026年10月13日)
- @cosmeご登録の個人情報の漏えいの可能性に関するお知らせとお詫び - 株式会社アイスタイル(2026年9月16日)
- 「WebARENA 大容量ファイル転送機能」停止についてのお詫びとご報告 - 株式会社エヌ・ティ・ティピー・シーコミュニケーションズ(2026年6月23日)
- ISP事業者向けメールシステムに対する不正アクセスの発生について - KDDI株式会社(2026年6月23日)
- ISP事業者向けメールシステムに対する不正アクセスについてのお詫びとご報告 - KDDI株式会社(2026年7月6日、7月21日更新)
- アクセス権限の設定不備による個人情報の誤公開が増加しています - 一般財団法人日本情報経済社会推進協会(2026年4月14日)
- 上場企業の「個人情報漏えい・紛失」事故 2番目の180件発生、漏えい人数は約2倍増の3,063万人分 - 東京商工リサーチ(2026年1月30日)
- マルウエア Emotet の感染に関する注意喚起 - JPCERT/CC(2019年11月27日)
- 平井内閣府特命担当大臣記者会見要旨 令和2年11月24日 - 内閣府
- 個人情報漏えいの可能性に関するご報告とお詫び - 株式会社エイチーム(2023年12月21日)
- 「宅ふぁいる便」サービスにおける不正アクセスについて - 株式会社オージス総研(2019年3月14日)