
# セキュリティ
シャドーITはなぜ生まれる?ファイル共有の代替手段に必要な3つの条件
シャドーITの主因はリテラシー不足ではなく、公認ツールの機能不足と使いづらさ。調査データをもとに発生理由を整理し、情シスが無料ファイル転送サービスの代替を選ぶときに確認したい3つの条件と、それを満たすファイル共有の仕組みを解説します。
2020年11月26日、内閣府と内閣官房はPPAP(パスワード付きZIPをメールで送り、パスワードを別のメールで送る方式)を廃止しました。理由は「セキュリティ対策や受け取り側の利便性の観点から適切ではない」というものでした。
その後、パスワード付きZIPの代わりに無料のファイル転送サービスが使われるようになりましたが、業務での利用を制限している情シス部門も多いはずです。運営側がファイルを閲覧できる状態にあることや、誰がダウンロードしたかを特定できないことを考えると、その判断は多くの場合妥当です(詳しくはギガファイル便は安全?機密情報を送る前に知りたい3つの前提で解説しています)。
ところが、禁止しただけでは現場は止まりません。会社が認めた手段が使いにくければ、社員は手元の便利なツールで仕事を進めます。これがシャドーITです。
この記事では、これから会社公認のファイル共有手段を選ぶ情シス担当者に向けて、シャドーITを生まないために代替手段が満たすべき3つの条件を整理します。
この記事でわかること:
- 調査データから見えるシャドーITの発生理由
- 代替手段に求められる3つの条件
- 3条件を満たすファイル共有の仕組み
数字で見るシャドーITが発生する理由
株式会社ボスコ・テクノロジーズが2025年9月10日に公表した調査では、従業員1,000名以上の企業の情報システム担当者のうち29.6%が「承認されていないツールの利用を確認したことがある」と回答しています。
確認されたツールは、無料クラウドストレージが59.4%で最も多く、オンライン会議ツール(50.0%)、チャット・コミュニケーションツール(46.9%)、ファイル共有サービス(43.8%)と続きます。1位と4位を、ファイルのやり取りに使うツールが占めています。

同調査で「シャドーITが発生する理由」として挙げられた項目は次のとおりです(n=32、複数回答)。
| シャドーITが発生する理由 | 回答率 |
|---|---|
| 承認済みツールの機能不足 | 68.8% |
| 承認済みツールの使いづらさ | 37.5% |
アクセス権限の管理コスト(都度の申請・承認が現場の負担になっている) | 37.5% |
| ITリテラシーの個人差 | 37.5% |
1位の「機能不足」と、同率2位の「使いづらさ」「アクセス権限の管理コスト」は、いずれも情シスが用意したツールと、それを使う現場との温度差から生まれています。社員教育で解消できる「ITリテラシーの個人差」も37.5%ありますが、1位の「機能不足」(68.8%)の約半分です。
つまりシャドーITの多くは、社員の意識の問題というより、公認ツールの選び方の問題だと言えます。
代替手段に必要な3つの条件
シャドーITを生まない代替手段に必要な条件は、次の3つです。
条件1:漏れて困る情報が経路を通らないこと
パスワード付きZIPの問題は、ファイルと、それを開くためのパスワードが、盗聴されうるメールという同じ経路を通ることにあります。
メールやURLは漏れる前提で考える必要があります。転送、誤送信、退職者の受信箱、共有アカウントなど、経路が第三者の手に渡る機会はいくらでもあります。経路が渡った瞬間に中身まで読めてしまう方式は、業務には使えません。代替手段を選ぶときは、URLやメールが漏れても中身が守られる設計になっているかを確認してください。
条件2:誰がいつ開いたかが、送った本人の手元に残ること
万一事故が起きたとき、情シスが把握したいのは「誰に届いたか」ではなく「誰が実際に開いたか」です。
無料のファイル転送サービスでは、誰がダウンロードしたかまでは分かりません。一方で、誤送信した相手がまだファイルを開いていないと確認できれば、報告の対象や範囲は大きく変わります。開封の記録は、事故対応の初動を左右する情報です。
条件3:現場が既存の業務フローを大きく変えずに使えること
先ほどの調査が示すとおり、この条件を外すと、現場は再び無料ファイル転送サービスへ流れていきます。
特に見落とされがちなのが受信者側の負担です。受信者にアカウント作成やソフトのインストールを求める仕組みは、取引先から「別の方法で送ってください」と言われてしまえばそれまでです。結局パスワード付きZIPに戻ってしまう現場も少なくありません。
3つの条件を満たすファイル共有サービス「カギスル」
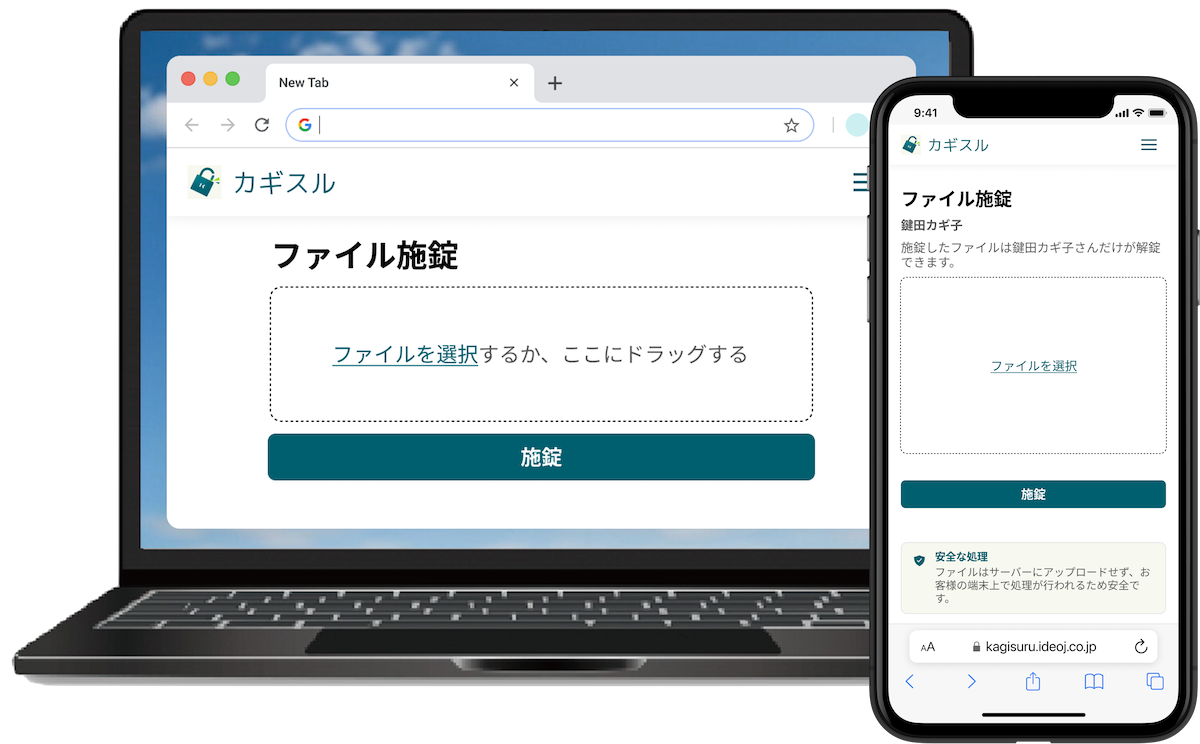
株式会社IDEOJ(一般社団法人サイバーセキュリティ連盟会員)が開発・提供している「カギスル」は、この3つの条件を満たすように設計したファイル暗号化サービスです。
条件1に対しては、ファイルをブラウザ上で暗号化してからサーバーへ送ります。そのため、カギスルの運営者であっても原理的にファイルの中身を見られません。エンドツーエンド暗号化(E2EE)と受信者の本人確認によって、仮にURLやメールが第三者に渡っても、指定した受信者以外はファイルを開けません。
条件2に対しては、受信者が自分のメールアドレス宛に届く6桁の認証コードで本人確認をします。ファイルが解錠された日時は送信者の履歴に残るため、誤送信が起きた場合も、相手がファイルを開いたかどうかをすぐに確認できます。
条件3に対しては、受信者側の事前準備をなくしています。受信者はアカウント作成もソフトのインストールも不要で、届いたリンクを開いて認証コードを入力するだけです。送信者も受信者のメールアドレスを指定してファイルを選ぶだけなので、手順はいつものメール送信と大きく変わりません。
| 条件 | 一般的な無料ファイル転送サービス(例:ギガファイル便) | カギスル |
|---|---|---|
| 経路が漏れたときの中身 | URLを知る人は誰でも取得可能 | 指定した受信者以外は復号できない |
| 誰が開いたかの記録 | ダウンロードの事実と回数まで | 誰がいつ解錠したかが履歴に残る |
| 受信者の事前準備 | 不要 | 不要(認証コードの入力のみ) |
まとめ
シャドーITの主な原因は、社員のリテラシー不足よりも、公認ツールの機能不足や使いづらさにあります。無料ファイル転送サービスの利用を禁止するだけでは、現場は別の抜け道を探します。
公認のファイル共有手段を選ぶときは、経路が漏れても中身が守られること、誰がいつ開いたかが送信者に残ること、現場の業務フローを大きく変えずに使えることの3点を確認してください。この3つがそろって初めて、現場が自然に公認ツールを選ぶ状態をつくれます。
参考リンク
- 大企業の約3割がシャドーITを把握 うち9割以上が、セキュリティリスクを認識 - 株式会社ボスコ・テクノロジーズ(PR TIMES)
- パスワード付きzip、内閣府と内閣官房で26日から廃止へ 外部ストレージサービス活用 平井デジタル相 - ITmedia NEWS
- 日本初、パスキー技術を応用したファイル暗号化サービス「カギスル」、基本機能を完全無料で提供開始 - 株式会社IDEOJ(PR TIMES)
よくある質問
- Q. シャドーITが発生する主な原因は何ですか?
- 株式会社ボスコ・テクノロジーズの調査(2025年9月)では、最も多い理由が「承認済みツールの機能不足」(68.8%)で、「使いづらさ」「アクセス権限の管理コスト」がそれぞれ37.5%と続きます。社員教育で解消できる「ITリテラシーの個人差」(37.5%)は機能不足の約半分で、多くは公認ツールの選び方に原因があります。
- Q. 無料ファイル転送サービスの業務利用を禁止すればシャドーITは防げますか?
- 禁止するだけでは防げません。公認の手段が使いにくければ、現場は別の手軽なツールで仕事を進めます。経路が漏れても中身が守られること、誰がいつ開いたかが送信者に残ること、現場の業務フローを大きく変えずに使えることの3条件を満たす代替手段を用意することが、シャドーITを減らす近道です。
- Q. カギスルで受信者に事前準備は必要ですか?
- 必要ありません。受信者はアカウント作成もソフトのインストールも不要で、届いたリンクを開き、自分のメールアドレス宛に届く6桁の認証コードを入力するだけでファイルを開けます。解錠された日時は送信者の履歴に残ります。